
Opis projektu
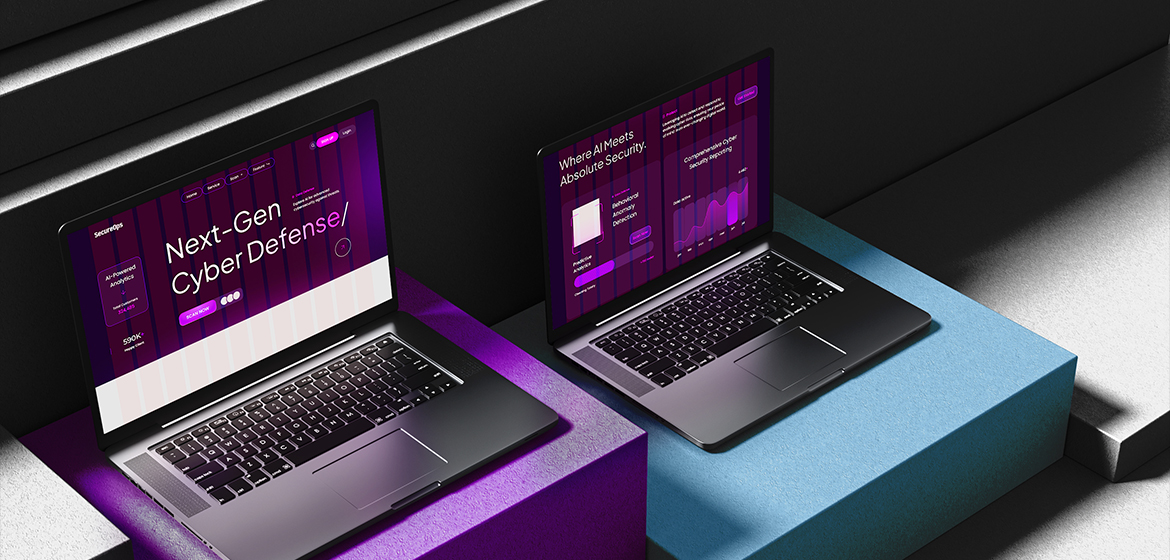
Projekt bol zameraný na vývoj AI-first bezpečnostnej platformy, ktorá využíva strojové učenie a dátovú analytiku na detekciu anomálií, monitorovanie sieťovej prevádzky a ochranu pred kybernetickými hrozbami. Riešenie kombinuje ML modely na rozpoznávanie útokov, behaviorálnu analýzu používateľov (UEBA) a zero-trust prístup pre riadenie identít a prístupov.
Cieľ
Hlavným cieľom bolo vyvinúť inteligentný bezpečnostný systém, ktorý:
- analyzuje sieťovú prevádzku v reálnom čase,
- využíva ML modely na predikciu kybernetických útokov,
- umožňuje behaviorálnu analýzu používateľov (UEBA),
- poskytuje odporúčania pre IT administrátorov,
- podporuje compliance s GDPR, NIS2 a ISO 27001.
Výstupy
- Modul na detekciu anomálií v sieťovej a systémovej prevádzke.
- UEBA engine na analýzu správania používateľov a entít.
- API integrácie so SIEM riešeniami (Splunk, Azure Sentinel).
- Dashboard pre monitoring incidentov a auditovateľné logy.
- Metodika nasadenia a governance model pre bezpečnostný dohľad.
Použité technológie a funkcionality
- Machine Learning – klasifikácia hrozieb a predikcia útokov.
- UEBA – behaviorálna analýza používateľov a entít.
- Cloud-native architektúra – Kubernetes + Azure Sentinel integrácia.
- Zero-trust security model – RBAC/ABAC, šifrovanie a auditné logy.
- Observabilita – Elastic Stack, Grafana, alerting systém.
Tento technologický základ spája umelú inteligenciu, kybernetickú bezpečnosť a digitálnu dôveryhodnosť, čo je priamo v súlade s prioritami RIS3.
Úloha LEXANTE Advisory v projekte
- Analýza kybernetických rizík a potrieb klienta.
- Vývoj ML modelov na detekciu útokov.
- Implementácia UEBA modulu pre správanie používateľov.
- Integrácia s existujúcimi SIEM/SOC systémami.
- Návrh UX/UI dashboardu pre IT a bezpečnostný tím.
- Testovanie, pilotné nasadenie a školenie.
Partneri v projekte
- Interný IT a bezpečnostný tím – definovanie potrieb a validácia riešenia.
- Externí bezpečnostní špecialisti – penetration testing a etický hacking.
- Univerzitný partner – konzultácia metodík kybernetickej bezpečnosti.
Výsledok projektu
- −55 % času potrebného na reakciu pri incidentoch.
- +65 % presnosti detekcie útokov oproti tradičným SIEM pravidlám.
- Posilnenie compliance s NIS2, GDPR a ISO 27001.
- Vyššia dôvera klientov a regulačných orgánov v bezpečnosť systémov.
Publikácie
- Interná prípadová štúdia o využití AI pri kybernetickej bezpečnosti.
- White paper: „AI-first prístup k detekcii hrozieb a UEBA“.
- Odborný článok pre časopis o kybernetickej bezpečnosti.
PROJEKTY
Naše realizované projekty a spolupráce.

LegalTech CRM Platforma
Projekt bol zameraný na vývoj customizovaného CRM systému pre advokátsku kanceláriu, ktorý spája správu klientov, spisov a úloh do jednotnej platformy.

ProcessFlow Platforma
Projekt bol zameraný na vývoj platformy pre spracovanie faktúr a súvisiacich dokumentov, ktorá kombinuje robotickú procesnú automatizáciu (RPA) a umelú inteligenciu

SecureOps AI
Projekt bol zameraný na vývoj platformy, ktorá využíva umelej inteligenciu a dátovú analytiku na detekciu anomálií, monitorovanie sieťovej prevádzky a ochranu pred kybernetickými hrozbami.